AWS 클라우드 서버 구축 4 계정 보안 확인 체크리스트 Root 계정만이 할수 있는 작업이외에는 IAM 계정을 생성하여 권한을 부여하고 사용하는 것을 권장한다. AWS의 멀티 팩터 인증을 반드시 활성화하여 보안성을 강화하는 것을 권장한다. AWS 계정 루트 사용자에 대한 액세스 키는 되도록 생성하지 않고 IAM 사용자를 생성하여 필요한 권한을 부여하고 사용하는 것을 권장한다. 1. Root 계정을 직접
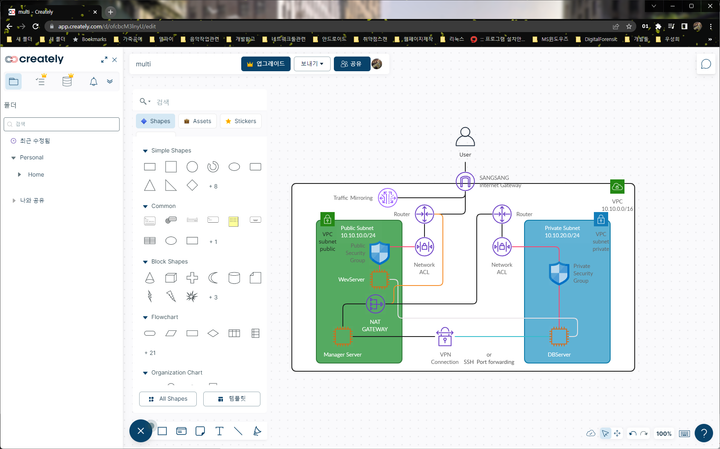
AWS 클라우드 서버 구축 3 3. 아키텍쳐 및 보안설정 3-1. 보안그룹과 네트워크 ACL이용 https://app.creately.com/diagram/ 의 도구를 이용하여 아키텍쳐를 작성했음 https://www.cloudcraft.co/ 의 도구도 사용하여 작성 가능함 DMZ로 구축되어진 Public Subnet에 waebserver를 구축 내부네트워크로만 이루어진 Private Subnet상에 Database 서버를 구축한다. Database 서버에 접근하기 위해서는 Public Subnet 상에 서버를 추가하여
AWS 클라우드 서버 구축 2 2. 서버생성 2-1. 서버 생성(EC2 대시보드) 리소스를 모두 확인한다. 실행 중인 인스턴스등을 확인하여 겹치지 않도록 한다. 서버 생성을 위해 인스턴스 시작을 선택한다. 2-2. OS마다 비용이 따로 부가되니 비용을 확인하고 자신이 사용할 OS를 확실하게 선택하도록 한다. 생성할 서버의 OS 이미지를 선택한다. 2-3. 서버 생성(인스턴스 유형 선택)
AWS 클라우드 서버 구축 1 용어 설명 * EC2 AWS에서 EC2는 쉽게 말하면 클라우드상의 가상 서버를 말한다. Amazon Elastic Compute Cloud(Amazon EC2)는 다음의 기능을 제공한다. 1. 인스턴스 : 가상 컴퓨팅 환경 2. Amazon Machine Image(AMI) : 서버에 필요한 운영체제와 여러 소프트웨어들이 적절히 구성된 상태로 제공되는 템플릿으로 인스턴스를 쉽게 만들 수 있다. 3. 인스턴스 유형 : 인스턴스를